工业终端连接网络以后,获得了远程查看、数据同步和软件升级的便利,也把过去比较封闭的现场系统带进了新的风险环境。我不认为装一个安全软件就能解决全部问题。设备身份、访问权限、通信保护、系统更新和现场操作责任,需要一起考虑。安全不是额外增加的装饰,而是联网设备能否长期运行的基本条件。
一、联网改变了攻击面与责任边界
未联网的终端主要面对物理接触、软件误操作和本地故障;联网后,还要考虑账户被盗、弱口令、未授权访问、恶意软件、过时组件和数据传输风险。若设备与控制网络直接相连,错误的网络隔离可能让一个业务终端成为进入其他系统的入口。不同工业场景的风险等级不同,需要根据资产价值和使用环境评估,而不是统一采用“全开”或“全关”的设置。
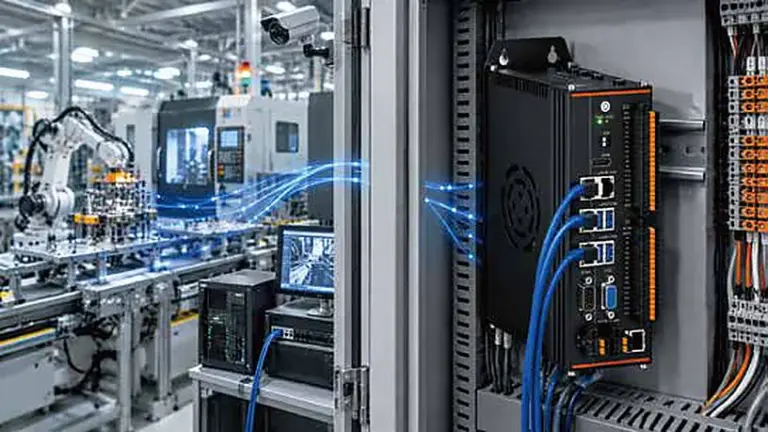
工业现场尤其需要区分IT网络和OT运行网络。车载作业终端可能需要访问WMS,但并不意味着应该获得所有车辆控制器的读写权限。最小权限、分区隔离和明确通信通道,有助于降低问题影响范围。设备安全不是取消互联,而是在业务功能与访问边界之间建立规则。
我倾向于从“谁可以对这台设备做什么”开始讨论安全。查看状态、导出日志、修改配置、远程升级、触发设备动作,权限和风险完全不同。若这些操作都通过一个共享账号完成,即使网络连接已经加密,管理问题仍然存在。
二、设备身份与软件完整性是基本要求
批量部署的终端应能够区分真实设备与冒用设备,并对不同角色设置操作权限。对于管理员、维护工程师和普通操作员,不应默认给予相同的系统访问能力。设备启动时的软件完整性验证、可信更新、关键配置保护和日志记录,也有助于降低恶意修改和误操作风险。
IEC 62443系列为工业自动化与控制系统提出了相关安全要求,其中组件层面涉及身份认证、使用控制、系统完整性、数据保密、限制数据流、事件响应与资源可用性等基础方面。但引用标准并不代表某台终端已经通过对应认证,具体安全能力仍需要逐项核实与测试。
三、更新与稳定运行之间需要平衡
普通互联网应用可以频繁升级,但工业系统有可能承担连续作业任务,未经验证的更新可能造成业务中断。安全补丁不应被无限拖延,也不能在生产高峰时随意推送。更合理的做法是建立版本资产清单、漏洞评估、测试环境、分批发布和回退流程,使安全修复与生产连续性同时受到管理。
设备一旦停止获得操作系统或驱动维护,安全风险会逐渐增加。采购阶段就应关注厂商提供的支持期限、漏洞响应机制和软件组件清单,而不只看硬件质保时间。长期供货与长期安全维护是不同承诺,应分别确认。
另一个我特别关注的矛盾是:生产现场希望稳定,安全管理却要求及时修复漏洞。简单关闭更新不稳妥,盲目自动升级也可能影响业务。更合适的是分级验证、计划窗口、回滚机制和长期责任分工。
四、远程维护越方便,权限治理越重要
远程桌面、在线调试和日志采集为运维提供便利,也可能成为高权限入口。项目应明确维护账户的授权、过期时间、多因素认证、访问记录和紧急撤销方式。对车载和设备控制相关系统,更应避免远程维护人员在未确认现场状态时执行重启、修改控制参数等操作。
在实际验收中,可以设计几类验证:未经授权账户能否访问;通信中断后设备是否安全恢复;升级包被修改时能否阻止安装;日志能否帮助追溯关键操作。这些比“支持网络安全功能”的笼统描述更有意义。
从一台叉车终端看安全配置的实际意义
业务终端可能同时连接仓储Wi-Fi、扫码器和企业后台,但不需要直接访问所有车载控制参数。如果把维护账户长期设置为默认密码、开放无关服务,原本只是业务应用的设备就可能成为网络入口。较好的做法是按项目关闭不必要的接口和服务,保护维护账户,并让日志记录关键系统变更。
对于需要长期无人值守的车载盒子,还应确认网络恢复时的连接行为、证书更新和设备退役时的数据清除方法。安全不仅发生在投运当天,也贯穿设备转移、维修、转售和报废。要求供应商提供可执行的配置与维护指引,比抽象地宣称“内置安全功能”更有帮助。
结语
在我看来,工业终端安全的核心不是堆砌功能名词,而是明确身份、权限、更新和应急恢复的规则。既保护联网系统,也尽量不打断现场生产,才是安全设计真正要解决的问题。
参考依据
- IEC 62443-4-2:2019《工业自动化和控制系统安全——组件技术安全要求》;IEC 62443相关系统与开发生命周期标准。